09.10.2026
09.10.2026
Az Európai Unió Kiberbiztonsági Ügynöksége (ENISA) 2026. szeptember 22-én közzétette az ENISA Threat Landscape 2026 című jelentését, amely a 2025. január 1. és december 31. között megfigyelt kiberbiztonsági incidensek és fenyegetések elemzésével mutatja be az európai kibertér aktuális kockázatait. A jelentés szerint a zsarolóvírus-támadások továbbra is a legsúlyosabb rövid távú következményekkel járó fenyegetések közé tartoznak, miközben a geopolitikai feszültségekhez kapcsolódó hacktivista tevékenységek és túlterheléses (DDoS) támadások jelentős szerepet játszanak az európai szervezetek elleni műveletekben. A vizsgált incidensek 57%-át ideológiai, közel 30%-át pedig pénzügyi motiváció jellemezte, míg az összes rögzített eset 51%-át jellemzően alacsony hatású DDoS-támadások tették ki. A leginkább érintett ágazat a közigazgatás volt az incidensek 32%-ával, amelyet az üzleti szolgáltatások (8%), a közlekedés (8%), a feldolgozóipar (7%) és a pénzügyi szektor (6%) követett. A megtámadott szervezetek 73%-a a NIS2 irányelv szerinti alapvető vagy fontos szervezetek közé tartozott. A közigazgatási incidensek 82%-át ideológiai indíttatású DDoS-támadások alkották. A kiberbűnözés az összes vizsgált esemény 36%-ában jelent meg, a pénzügyi motivációjú támadások között pedig a zsarolóvírusok (40%), az adatszivárgások (31%), valamint a csalások és megszemélyesítések (19%) domináltak. Az ENISA külön kiemeli, hogy a digitális szolgáltatások és infrastruktúrák közötti függőségek, valamint az ellátási láncokat és külső szolgáltatókat célzó támadások jelentősen növelik a támadási felületet, és egyetlen biztonsági esemény hatását akár több szervezetre vagy ágazatra is kiterjeszthetik.
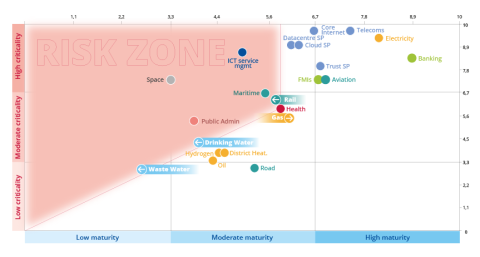
A jelentés szerint a támadók egyre gyakrabban alkalmaznak kifinomult social engineering technikákat, adathalász eszközkészleteket és ClickFix módszereket, miközben a már ismert (N-day) és korábban ismeretlen (0-day) sérülékenységek kihasználása továbbra is meghatározó behatolási módszer. Azoknál a jogosulatlan hozzáféréssel járó incidenseknél, amelyek esetében az ENISA azonosítani tudta a behatolás módját, 60%-ban sérülékenység kihasználása történt, bár ez mindössze az érintett incidensek 5%-ára vonatkozó adatokon alapul. A 2025-ben közzétett, CVE-azonosítóval ellátott új sérülékenységek száma meghaladta a 48 ezret, ami 22%-os növekedést jelent az előző évhez képest. A hacktivista csoportok 4709 támadási állítást fogalmaztak meg uniós tagállamokkal szemben, amelyek több mint 89%-a DDoS-támadáshoz kapcsolódott, jellemzően választások, tiltakozások, geopolitikai konfliktusok vagy Ukrajna támogatása miatt. Az állami hátterű fenyegetési szereplők tevékenységében a hálózati behatolások (87%) és az adathalász kampányok (12%) domináltak. A mesterséges intelligencia szerepe szintén erősödik: a támadók AI-generált szövegeket, szintetikus hang- és videóanyagokat alkalmaznak megtévesztési és dezinformációs műveletekhez, miközben a vállalati AI-rendszerek önmagukban is új támadási felületet jelentenek. Az ENISA arra is figyelmeztet, hogy a kiberbűnözői, hacktivista és állami hátterű műveletek közötti határok egyre inkább elmosódnak, mivel a különböző szereplők hasonló eszközöket és infrastruktúrákat használnak. A 2026-os NIS360 jelentéssel összhangban különösen aggasztó a kritikus jelentőségükhöz képest alacsony kiberbiztonsági érettségű ágazatok, például az egészségügy, a vasúti és tengeri közlekedés, az IKT-szolgáltatások, az űripar, a közigazgatás, valamint az ivóvíz- és szennyvízkezelés helyzete. Az ügynökség szerint a fokozódó összekapcsoltság és a fenyegetések összetettsége miatt a hatékony védekezéshez a technológiai függőségek átfogó feltérképezése, a sérülékenységek következetes kezelése és az ágazatok közötti kiberbiztonsági együttműködés erősítése szükséges.