09.10.2026
09.10.2026
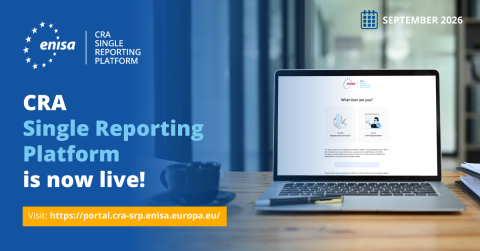
Az Európai Unió Kiberbiztonsági Ügynöksége (ENISA) 2026. szeptember 11-én elindította az Egységes Bejelentési Platform (Single Reporting Platform, SRP) első működőképes változatát, amely a kiberrezilienciáról szóló uniós rendelet (Cyber Resilience Act, CRA) új jelentéstételi kötelezettségeinek teljesítését támogatja. A platform lehetővé teszi, hogy a digitális elemeket tartalmazó termékek gyártói és a nyílt forráskódú szoftverek fejlesztését támogató szervezetek egyetlen felületen jelentsék az aktívan kihasznált sérülékenységeket és a súlyos kiberbiztonsági incidenseket. A CRA a digitális termékek teljes életciklusára kiterjedő kötelező kiberbiztonsági követelményeket vezet be, amelyek közül a gyártók jelentéstételi kötelezettségei 2026. szeptember 11-én, míg a rendelet fő kiberbiztonsági előírásai 2027. december 11-én válnak alkalmazandóvá. A nyílt forráskódú szoftverekért felelős szervezetekre vonatkozó jelentéstételi kötelezettségek szintén 2027. december 11-től alkalmazandók. Az SRP célja az adminisztratív terhek csökkentése, a sérülékenységkezelés hatékonyságának javítása és az uniós szintű kiberbiztonsági együttműködés megerősítése. A bejelentéseket elsőként fogadó, koordinátorként kijelölt nemzeti számítógép-biztonsági incidenskezelő csoport (CSIRT) továbbítja az információkat azon tagállamok illetékes CSIRT-jeinek, amelyekben az érintett termék szintén elérhető, miközben az ENISA is hozzáférést kap a bejelentésekhez. Ez elősegíti a kiberfenyegetések gyorsabb felismerését, a kockázatok összehangolt kezelését és a kritikus infrastruktúrák védelmét.
Az ENISA a platformot a nemzeti CSIRT-ek, a CRA szakértői csoport, valamint kiválasztott gyártók és felhasználók közreműködésével fejlesztette és tesztelte, különös figyelmet fordítva a biztonságra, a használhatóságra és a bejelentett információk bizalmas kezelésére. Az ügynökség a következő hónapokban a működési tapasztalatok és a felhasználói visszajelzések alapján továbbfejleszti az SRP funkcionalitását. A kötelezettségek teljesítésének megkönnyítésére részletes útmutatókat, felhasználói kézikönyveket, oktatóvideókat, fogalomtárat, több uniós nyelven elérhető tájékoztatókat és külön ügyfélszolgálatot biztosít. Az Európai Bizottság szintén közzétett a CRA jelentéstételi előírásainak értelmezését segítő dokumentumokat és gyakran ismételt kérdéseket. Az ENISA emellett a biztonságos tervezés és az alapértelmezett biztonság (secure by design és secure by default) elveinek elterjesztését is támogatja, többek között gyakorlati útmutatókkal és termékbiztonsági ajánlásokkal. A kis- és középvállalkozások számára külön kiberreziliencia-érettségi értékelési modellt dolgozott ki, amely segíti a fejlesztendő területek azonosítását és a CRA követelményeire való felkészülést. Az ügynökség a közeljövőben felmérést is indít a KKV-k CRA-hoz kapcsolódó beruházásairól. Az egységes jelentéstételi rendszer hosszú távon hozzájárulhat az európai digitális egységes piac kiberbiztonsági ellenálló képességének növeléséhez, a fenyegetési trendek pontosabb megértéséhez és a digitális termékek felhasználóinak hatékonyabb védelméhez.
Forrás: https://www.enisa.europa.eu/news/the-cra-single-reporting-platform-is-launched